 Anmeldung
Cart
CloseNo products in the shopping cart.

No products in the shopping cart.
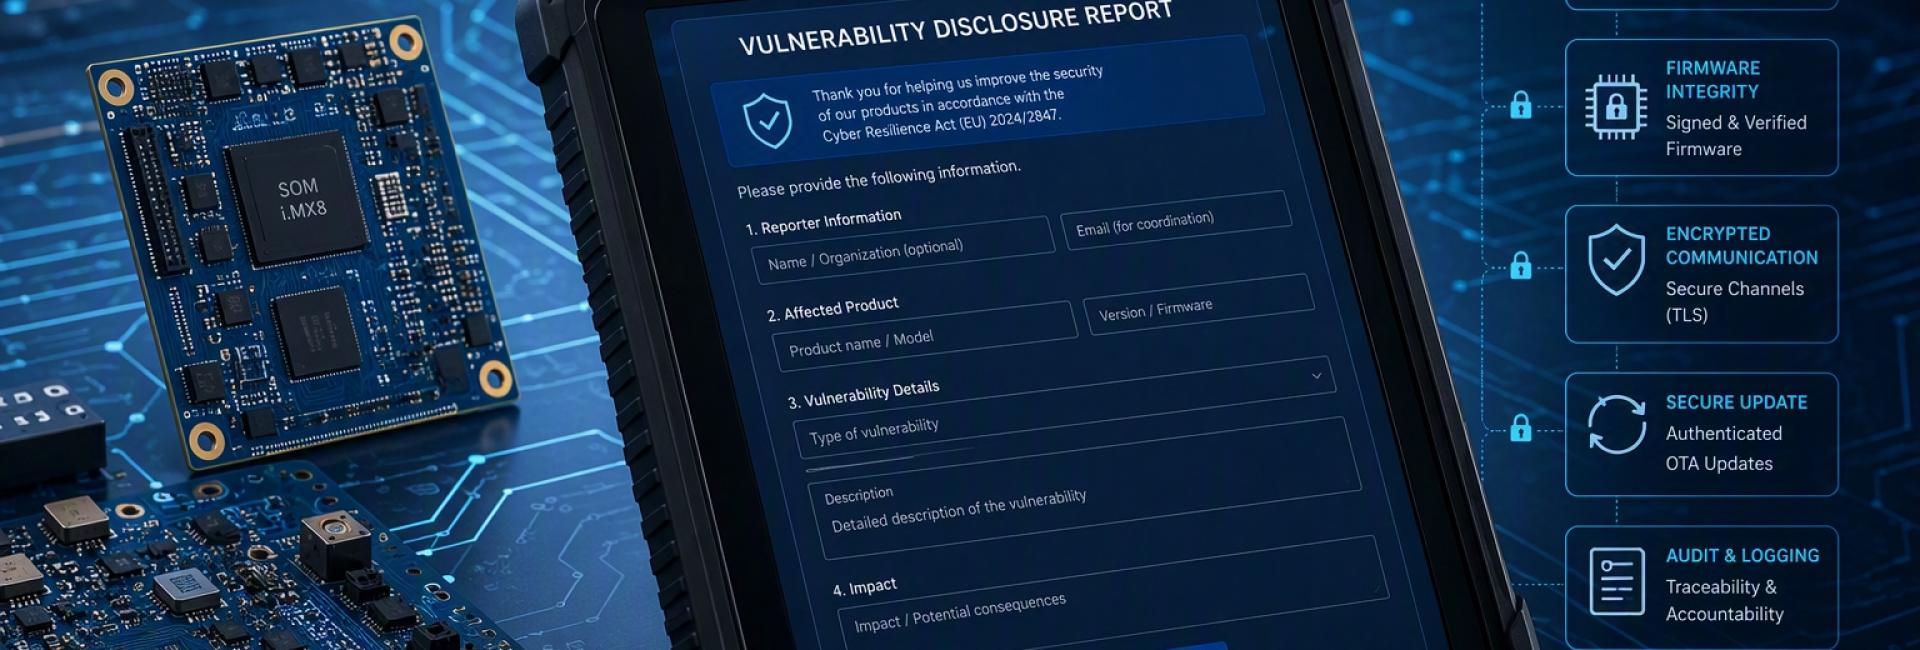

DAVE S.r.l. (DAVE Embedded Systems) entwickelt und produziert Produkte mit digitalen Elementen (Embedded-Module, Single-Board-Computer, IoT-Lösungen und integrierte Systeme). Die Sicherheit unserer Produkte hat über den gesamten Lebenszyklus hinweg Priorität.
Kein Produkt ist frei von Schwachstellen. Deshalb begrüßen wir Meldungen von Sicherheitsforschern, Kunden, Anwendern und allen, die ein potenzielles Sicherheitsproblem in unseren Produkten, Diensten oder Infrastrukturen entdecken. Diese Seite beschreibt, wie Sie uns eine Schwachstelle melden können und wie wir damit umgehen – nach dem Modell der koordinierten Offenlegung von Schwachstellen (Coordinated Vulnerability Disclosure, CVD).
Wir bitten Sie, das Problem zunächst uns zu melden, bevor Sie es veröffentlichen, damit wir es analysieren und beheben und dabei die Anwender schützen können.
Sie können uns über einen der folgenden Kanäle kontaktieren. Sie sind die zentrale Anlaufstelle von DAVE für die Meldung und den Empfang von Informationen über Schwachstellen in unseren Produkten.
Füllen Sie das Formular mit der Beschreibung des Problems aus, das Sie am Ende dieser Seite finden. Es ist der empfohlene Kanal für eine strukturierte Meldung.
Wir antworten auf Italienisch und auf Englisch.
Damit wir das Problem so schnell wie möglich verstehen und reproduzieren können, bitten wir Sie, so weit wie möglich anzugeben:
Ein vollständiger Exploit ist nicht erforderlich: Auch eine klare Beschreibung des Problems ist hilfreich.
DAVE Embedded Systems betrachtet in gutem Glauben durchgeführte Sicherheitsforschung als wertvollen Beitrag. Wir werden keine rechtlichen Schritte einleiten oder unterstützen gegen Personen, die eine Schwachstelle melden, sofern Sie bei der Forschungstätigkeit und bei der Meldung:
Vom "Safe Harbor" ausgenommen sind Tätigkeiten, die vorsätzlichen Schaden verursachen, Erpressung, der Zugriff auf nicht erforderliche Daten und jedes rechtswidrige Verhalten. Im Zweifelsfall kontaktieren Sie uns vor dem Vorgehen: Wir prüfen gemeinsam das weitere Vorgehen.
Wir bevorzugen eine koordinierte Offenlegung: Die Veröffentlichung der Details erfolgt erst, nachdem eine Korrektur oder Minderung für die Anwender verfügbar ist, und in Abstimmung mit der Person, die die Schwachstelle gemeldet hat.
Als allgemeine Richtschnur wenden wir ein Zeitfenster von 90 Tagen ab der Entgegennahme an, um eine Korrektur verfügbar zu machen; dieses kann in einvernehmlicher Abstimmung in komplexeren Fällen verlängert werden. Wenn angebracht, veröffentlichen wir ein Security Advisory auf unserer Website.
Sofern Sie nichts anderes angeben, nennen wir gerne öffentlich diejenigen, die uns geholfen haben, die Sicherheit unserer Produkte zu verbessern, und geben Ihren Namen (oder Ihr Pseudonym) in den Security Advisories an. Wenn Sie anonym bleiben möchten, respektieren wir Ihre Wahl.
Derzeit ist kein Programm für finanzielle Belohnungen (Bug Bounty) vorgesehen.
Diese Richtlinie gilt für Produkte mit digitalen Elementen, die von DAVE S.r.l. hergestellt werden sowie für die direkt von DAVE verwalteten Dienste und Infrastrukturen.
Betrifft die Schwachstelle das Produkt eines Kunden, das DAVE-Komponenten integriert, oder eine in unseren Produkten enthaltene Drittanbieterkomponente, kontaktieren Sie uns trotzdem: Wir koordinieren die Bearbeitung mit der verantwortlichen Stelle.
Willkommen auf dem Portal zum Einreichen des technischen Informationsformulars von DAVE Embedded Systems!
Bitte füllen Sie die Felder unten aus. Das Support-Team kümmert sich in maximal 24 Stunden um Sie!
Willkommen beim Dokumentationssystem von DAVE Embedded Systems. Bitte füllen Sie die erforderlichen Informationen aus und Sie erhalten Ihr Dokument! Danke!.
Wir verwenden Cookies, um Inhalte zu personalisieren, Verkehrsstatistiken zu erhalten und Ihre Erfahrung auf unserer Website zu verbessern.
Diese Cookies sind für das Funktionieren der Website erforderlich und können in unseren Systemen nicht deaktiviert werden.
Sie können Ihren Browser so einstellen, dass er diese Cookies blockiert oder Sie darauf hinweist, aber einige Teile der Website werden dann nicht funktionieren. Diese Cookies speichern keine personenbezogenen Daten.
These cookies allow us to count visits and traffic sources so we can measure and improve the performance of our site. They help us to know which pages are the most and least popular and see how visitors move around the site.
All information these cookies collect is aggregated and therefore anonymous. If you do not allow these cookies, we will not know when you have visited our site, and will not be able to monitor its performance.
Wählen Sie Alle Alle abwählen